科学の箱

科学・IT・登山の話題

ActiveDirectory IT

Active Directoryでアカウントがロックされた時の調査

投稿日:

Active Directoryでアカウントがロックされた場合には、特定のサーバーからパスワード認証が要求されて、間違ったパスワードが送られて来て失敗している可能性がある。

どのサーバーから送られてきたかを識別することにより、間違ったパスワードが設定されているアプリケーションが判明する可能性がある。

まずパスワードロックが発生したオリジナルのドメインコントローラにログインする。

eventviewerからセキュリティログを開く。セキュリティログでevent IDについて下記をフィルタする。


4740のログから失敗したユーザーを見つけ、その時間を記録する。
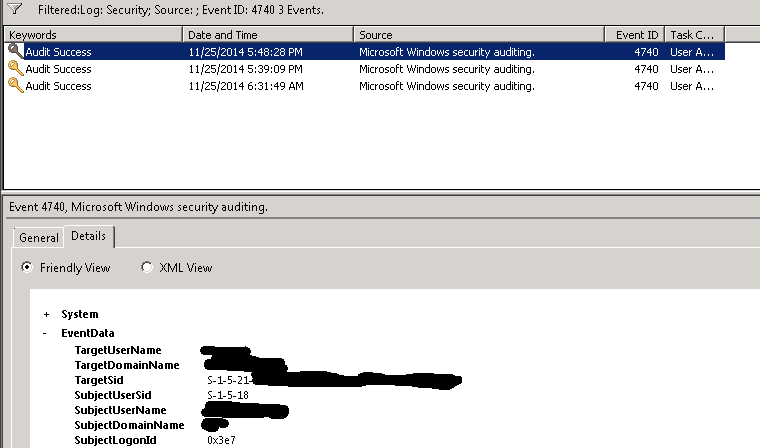
k4740

次にその時間の近辺で4746を探すとSource Workstationが探している認証をリクエストしているサーバーとなる。
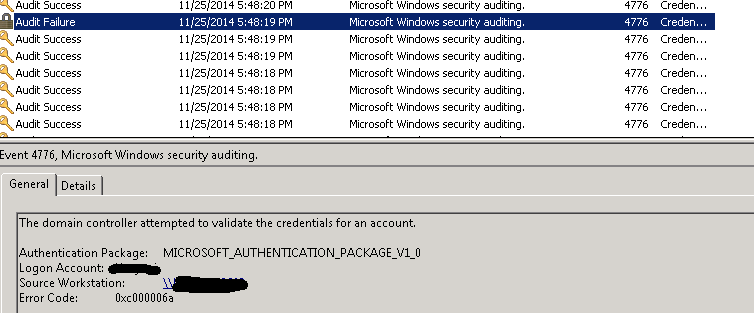
k4746

メタ情報

inarticle


メタ情報

inarticle


-ActiveDirectory, IT
-

執筆者:


comment

メールアドレスが公開されることはありません。 * が付いている欄は必須項目です

関連記事

no image

Amazon Work Spaceのトラブルシューティング

AWSトラブルシューティングの基本 まずはAWSのヘルスチェックから。 画面右端にある”Network”をクリックする。[Enabled Advanced Logging]のチ …

no image

PowershellでWindowsイベントを操作する

PowershellはWindows7およびWindows2008R2には標準で実装されている。これを利用してCUIベースでのイベントログの操作が可能になる。 イベントのログ形式は2つに分かれる。Wi …

no image

VagrantでPrivate keyエラーが出たときの対処方法

Vagrantをsudo経由で利用しているとフォルダパーミッションの矛盾から、セキュリティエラーが出ることがある。 sudo vagrant ssh The private key to connec …

no image

berkshelf error

これは何だろう WARNING: Berkshelf could not be loaded WARNING: Please add the berkshelf gem to your Gemfile …

no image

What is Intel® Rapid Start Technology?

ラップトップを使わない時に消費電力を少なくさせ、バッテリ駆動時間を長持ちさせる方法としてはスリープとハイバネートがある。Intel Rapid Start Technologyは両方のいいとこどりをし …

2014年12月
« 11月   1月 »
1234567
891011121314
15161718192021
22232425262728
293031  

side bar top


アーカイブ

カテゴリー
