科学の箱

科学・IT・登山の話題

IT Windows

PowershellでWindowsイベントを操作する

投稿日:

PowershellはWindows7およびWindows2008R2には標準で実装されている。これを利用してCUIベースでのイベントログの操作が可能になる。

イベントのログ形式は2つに分かれる。Windowsログ形式は基本となるフォーマットである。種類としては、アプリケーション、セキュリティ、Setup、Systemが提供されている。ETWログ形式はOSやアプリケーションをトレースするためのログ形式でありバイナリフォーマットになる。

Windowsログ形式のイベントはそれぞれ以下のコマンドで取得できる。

get-winevent -LogName Application
get-winevent -LogName Security
get-winevent -LogName Setup
get-winevent -LogName System

イベントをフィルタする際にはWhere-Objectにパイプするか -FilterHashTableパラメータを使う。-FilterHashTableはサーバー側でのフィルタになるためにネットワーク越しに転送されるログサイズが小さくなる。またフィルタのリソースはサーバー上となる。

ETW形式のログを取得する際には対象となるログファイル名を確認する。この方法は2つある。一つはイベントビューワのツリー上から名前を取得する。
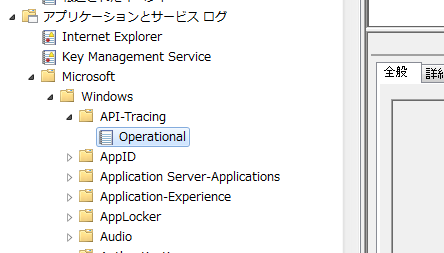
ew01

2つ目は以下のコマンドを使い、それらしいログを探す。

get-winevent -listlog *

get-wineventで使えるパラメータについてはこちらのリンクを参照する。

例えば以下のコマンドはサーバーTokServer01からSystemログのエラーのみ100件抽出する。このときにログイン情報としてDomainA\adminを使う。

get-winevent -FilterHashTable @{ LogName="System"; Level=2} 
    -ComputerName TokServer01 
    -Credential DomainA\admin
    -MaxEvent 100

イベントログの出力はexport-csvにパイプする。またテキストファイルなどの入力はGet-ContentもしくはImport-csvを用いる。

メタ情報

inarticle


メタ情報

inarticle


-IT, Windows
-

執筆者:


comment

メールアドレスが公開されることはありません。 * が付いている欄は必須項目です

関連記事

no image

Networkerサーバーで起動しているプロセスについての説明

Related posts:TypeError: $(…).live is not a functionPythonをインストール後にデータ分析のために追加しておくライブラリのリストSQL Ser …

no image

Mahoutで採用されているアルゴリズム

Classifier ロジスティック回帰 ナイーブベイズ ランダムフォレスト クラスタリング K-Means Fuzzy K-Means Canopy レコメンド ユーザーベース アイテムベース NM …

no image

LinuxおよびUnixでのプリンタ

設定されているプリンタの一覧を取得する admin@ubuntu:~$ lpstat -v device for Generic-PCL-6-PCL-XL: lpd://192.168.10.11 d …

no image

chefでnot_ifを利用するときのコマンドの戻り値を確認する

Chefでrbenv環境を構築する際に.bash_profileを書き換える。この時にすでに命令が入っていれば書き換えをしたくない。 この動作はnot_if句を導入することで可能だけど、コマンドの戻り …

no image

Win10で検索ボックスが動かないときの対応方法

Win10からスタートボタンの隣にある検索ボックスに文字を入れると自動的に検索をして、実行したいプログラムを検索してくれる。 例えばコントロールパネルを開きたいときには”コントロール&#8 …

2014年6月
月 火 水 木 金 土 日
« 5月   7月 »
 1
2345678
9101112131415
16171819202122
23242526272829
30  

side bar top


アーカイブ

カテゴリー