科学の箱

科学・IT・登山の話題

IT Windows

PowershellでWindowsイベントを操作する

投稿日:

PowershellはWindows7およびWindows2008R2には標準で実装されている。これを利用してCUIベースでのイベントログの操作が可能になる。

イベントのログ形式は2つに分かれる。Windowsログ形式は基本となるフォーマットである。種類としては、アプリケーション、セキュリティ、Setup、Systemが提供されている。ETWログ形式はOSやアプリケーションをトレースするためのログ形式でありバイナリフォーマットになる。

Windowsログ形式のイベントはそれぞれ以下のコマンドで取得できる。

get-winevent -LogName Application
get-winevent -LogName Security
get-winevent -LogName Setup
get-winevent -LogName System

イベントをフィルタする際にはWhere-Objectにパイプするか -FilterHashTableパラメータを使う。-FilterHashTableはサーバー側でのフィルタになるためにネットワーク越しに転送されるログサイズが小さくなる。またフィルタのリソースはサーバー上となる。

ETW形式のログを取得する際には対象となるログファイル名を確認する。この方法は2つある。一つはイベントビューワのツリー上から名前を取得する。
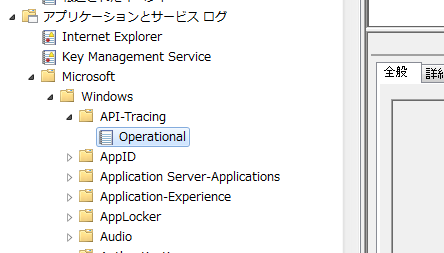
ew01

2つ目は以下のコマンドを使い、それらしいログを探す。

get-winevent -listlog *

get-wineventで使えるパラメータについてはこちらのリンクを参照する。

例えば以下のコマンドはサーバーTokServer01からSystemログのエラーのみ100件抽出する。このときにログイン情報としてDomainA\adminを使う。

get-winevent -FilterHashTable @{ LogName="System"; Level=2} 
    -ComputerName TokServer01 
    -Credential DomainA\admin
    -MaxEvent 100

イベントログの出力はexport-csvにパイプする。またテキストファイルなどの入力はGet-ContentもしくはImport-csvを用いる。
メタ情報

inarticle


メタ情報

inarticle


-IT, Windows
-

執筆者:


comment

メールアドレスが公開されることはありません。 * が付いている欄は必須項目です

関連記事

no image

chefのインストール

chefのインストールで思いっきりはまってしまった。結論から言うと、手順に問題があったのではない。バージョンの縛りがきつかった。 成功した環境 ruby 1.9.3p429 gem 1.8.23 ch …

no image

Active Directoryでアカウントがロックされた時の調査

Active Directoryでアカウントがロックされた場合には、特定のサーバーからパスワード認証が要求されて、間違ったパスワードが送られて来て失敗している可能性がある。 どのサーバーから送られてき …

no image

gitでmasterにした変更をfeature branchに移す

gitを使った開発ではマスタブランチには直接変更をかけない。トピックごとにfeatureブランチを生成する。1トピック=1featureで開発を進める。featureブランチを変更中に別のバグや要件が …

no image

さくらVPS-申し込み~サーバー立ち上げ

VPSの申し込みについてはさくらのアカウントは持っていれば簡単。VPSサービスのホームページから新規申し込み→すでにアカウントを持っているを選択する。アカウント情報はこれまでの名前や住所が引き継がれる …

no image

ssl_error_no_cypher_overlap

Firefoxで突然出るようになったエラー。SSLで接続をするといくつかのサイトで”Secure Connection Failed”のエラーが出てくるようになった。 Secu …

2014年6月
月 火 水 木 金 土 日
« 5月   7月 »
 1
2345678
9101112131415
16171819202122
23242526272829
30  

side bar top


アーカイブ

カテゴリー